Open Source · eBPF/LSM · Lokální LLM · v0.6.15

Imunitní systém vašeho serveru.
Ne další alarm.

AI Citadel zadrží útok dřív, než se rozběhne — přímo v kernelu, v mikrosekundách, bez cloudu a bez čekání na člověka. Lokální LLM útok vyšetří a vysvětlí česky. A když přesto projde, Rewind ho chirurgicky vrátí. Ctrl+Z na server.

0
zásah přímo v kernelu
0
obnova 20/20 souborů po ransomwaru
0
závislost na cloudu i telemetrii
0
testů, CI a red team prověřka
Proč AI Citadel

Server, který se brání sám.
A učí se to za běhu.

Nejsme SIEM, dashboard ani centrální mozek držící spoušť. Spoušť je deterministická a žije v kernelu — mozek je lokální LLM.

Reflexy v kernelu, ne v dashboardu

Nejjistější hrozby zamítá eBPF/LSM přímo v jádře — exec-lockdown, honeytokeny, C2 blocklist a egress default-deny. Proces se nestihne ani rozběhnout.

latence zásahu < 100 µs

Rewind — Ctrl+Z na server

Ransomware zmrazíme v půlce šifrování a z provenance grafu vygenerujeme inverzní playbook. Vrátí jen útočníkovu kauzální větev — legitimní práce zůstane.

20/20 souborů za 390 ms

Mozek je lokální LLM. Spoušť ne.

LLM na serveru vyšetří incident, poskládá příběh útoku a vysvětlí ho česky. K dispozici je i přirozený dotaz na noční incidenty (Conversational SOC).

žádná data neopustí server

Pasti se 100% jistotou

Honeytokeny, honey-porty a polymorfní pasti, které se adaptivně zamořují okolí podezřelé aktivity. Dotyk pasti = okamžitý zásah bez rizika false positive.

FPR = 0 fast path

Credential Theft Shield

LSM hooky ptrace_access_check a process_vm_readv chrání paměť ssh-agent, gpg-agent a sshd před scrapingem klíčů. Hlídáme i čtení /etc/shadow a ~/.ssh.

ochrana hesel a klíčů v RAM

Citadel Aegis & eBPF contain

Podezřelý proces nezabíjíme slepě — eBPF svěrací kazajka mu zakáže connect i execve a přiškrtí CPU na 1 %. Plně reverzibilní zásah s auto-release TTL.

reverzibilní eBPF kazajka

Attack-agnostic default-deny

Naučený default-deny na spouštění i odchozí spojení nezná konkrétní útok — zná jen oprávnění. Lineage firewall navíc zajistí, že webserver nespustí shell.

learning → shadow → enforce

Virtual Hotpatching (KEV)

Zneužití známých zranitelností (PwnKit, Baron Samedit) blokujeme přímo při syscallu execve bez čekání na update balíčků a bez nutnosti restartu systému.

CISA KEV záplaty v jádře

Autonomie & SIOD ochrana

Trust Ladder: akce povyšují ze shadow módu po prověření. Self-Inflicted Outage Detector hlídá zdraví služeb a při kaskádě false positives ustoupí do shadow.

Trust Ladder + ochrana před výpadky
Jak to funguje

Tři vrstvy obrany. Jedna instalace.

Od syscallu k verdiktu za mikrosekundy až sekundy — podle jistoty, ne podle fronty u analytika.

01

Past, reflex & credential shield

eBPF sondy hlídají execve, connect i paměť. Dotyk honeytokenu, krádež SSH klíčů z RAM nebo exploze entropie zápisů = okamžitý zákaz nebo eBPF contain v jádře.

latence: < 100 µs
02

Anomálie, vyšetřování & AI asistent

Provenance graf hodnotí kauzální cestu útoku, ne osamocené události. Šedou zónu vyšetří lokální LLM, česky vysvětlí incident a odpoví na dotazy (Conversational SOC).

latence: < 15 s end-to-end
03

Governor, Contain & Rewind

Governor fúzuje nezávislé důkazy a nasadí eBPF kazajku nebo freeze chráněný SIOD pojistkou. Rewind okamžitě vrátí jen útočníkovy změny (i přes OverlayFS < 1 ms).

zásah: reverzibilní nejdřív
server — citadel-agent

    
Pilíř 1 · Kernel enforcement & Credential Shield

Zásah v místě syscallu.
Útok se nestihne rozběhnout.

Nejjistější reflexy se vynucují přes eBPF/LSM přímo v jádře — bpf_send_signal, LSM deny na exec/open/connect, ochrana paměti procesů (ptrace_access_check) a egress blokace odchozích spojení. Zamítnutí trvá méně než 100 mikrosekund a audit se dopisuje asynchronně.

  • Ransomware pre-cognition — entropie zápisů v reálném čase → okamžitý SIGSTOP
  • Credential Theft Shield — ochrana paměti ssh-agent, gpg-agent a sshd před scrapingem klíčů
  • Virtual Hotpatching (KEV) — zachycení zneužití známých CVE (PwnKit, Baron Samedit) přímo v execve
  • Deep eBPF census — odhalení skrytých rootkitů (LinkPro, VoidLink) a fail-open architektura
Vizualizace kernel obrany pomocí eBPF
memory entropy — pid 4821 scan
entropie 0
8 bit/B
RWX stránka 0x7f3a… skóre 0.94 → Governor: freeze
Pilíř 2 · Druhá linie detekce

Útok, který se nedotkne disku.
Vidíme ho přímo v paměti.

Fileless malware nikdy nezapíše soubor — celý běží v paměti. Proto čteme entropii vykonatelných stránek, chráníme cloudová metadata (IMDS), těžíme klíče a na síť pouštíme vektorový klasifikátor.

  • Memory entropy scanner — Shannon entropie, chi², 3-gram a Lempel-Ziv na každé RWX stránce. Packed shellcode se neschová.
  • Live RAM Forensics & Key Extraction — při zmrazení ransomwaru vytěžíme šifrovací AES klíče z paměti pro záchranu dat.
  • Cloud IMDS Guard & VQC — ochrana metadat (169.254.169.254) proti SSRF token krádeži a variační kvantový klasifikátor DGA domén.
  • Ghost Process X-Ray — proces, který běží na CPU, ale není v /proc, je rootkit. My ho najdeme.
Vizualizace Rewind — návrat serveru v čase
Killer funkce · Rewind Engine

Ctrl+Z na server.
Chirurgicky, ne ze zálohy.

Provenance graf zná kauzální větev útoku — kdo co spustil, kam data tekla. Rewind z ní vygeneruje inverzní playbook a vrátí přesně útočníkovy změny: soubory, persistenci, účty, cron joby. Souběžná legitimní práce zůstane nedotčená.

  • Zero-Cost Live Rewind — ephemeral OverlayFS sessions umožňují instantní rollback (< 1 ms) i na ext4 a XFS
  • fanotify copy-before-write funguje i na ext4/xfs, CoW snapshoty na btrfs/ZFS
  • Dry-run preview → člověk schválí 1 klikem; rewind je sám reverzibilní
  • Demo: 20/20 souborů obnoveno za ~390 ms
Citadel Cloud

Celá flotila v jedné konzoli.
Autorita zůstává na serveru.

Cloud dashboard je nadstavba, ne nutnost. Centrum navrhuje — lokální Governor rozhoduje. Výpadek cloudu vaši obranu nikdy neoslabí.

console.aegiscitadel.ai
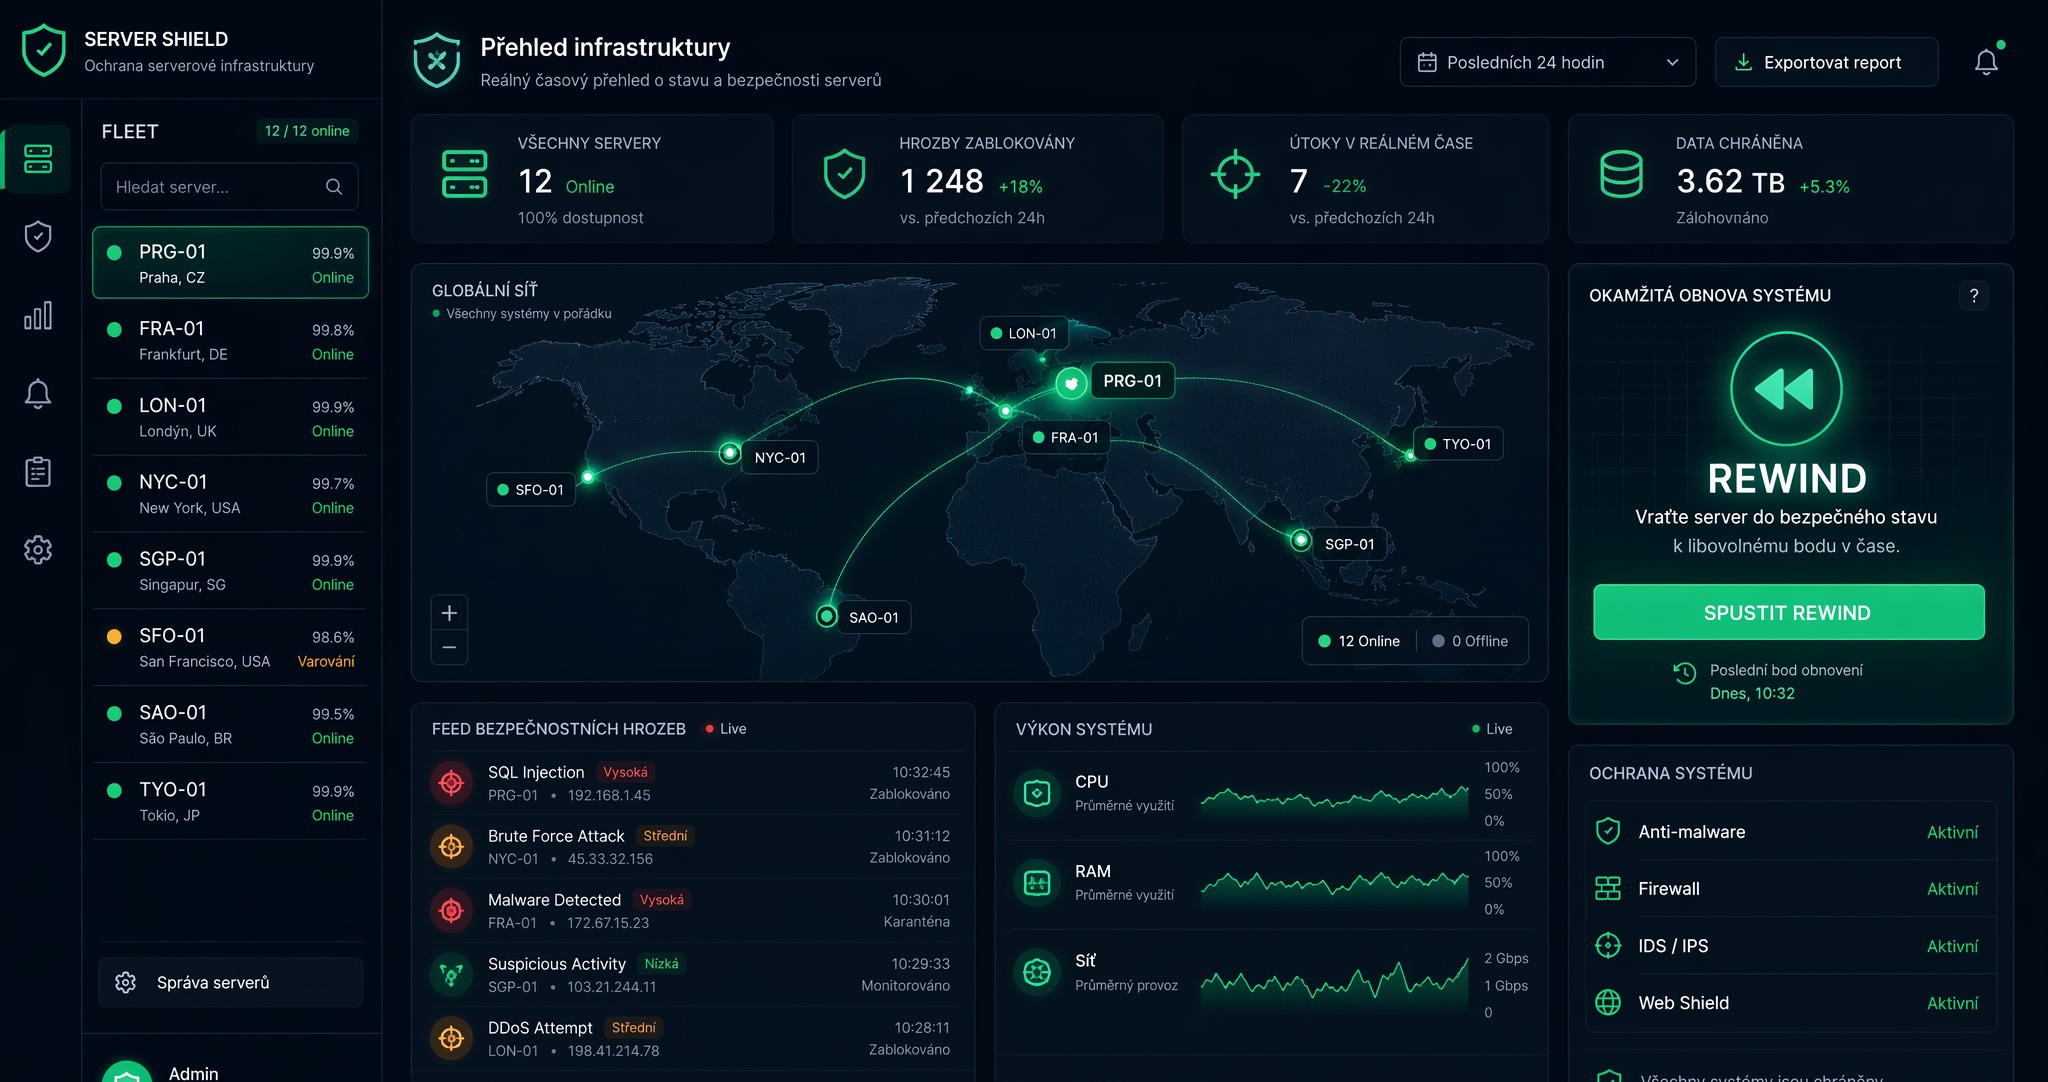
Fleet dashboard AI Citadel — přehled serverů, hrozeb a Rewind
Fleet metriky & Attack Replayvšechny servery, interaktivní časová osa T+X.Xs a MITRE kill-chain
P2P vakcinace & protilátkyjeden server zadrží hrozbu, flotila se imunizuje v milisekundách
ChatOps & 1-Click Rewindverdikty do Slacku/Teams/Discord, schválení zásahu 1 klikem
Srovnání

EDR hlídá a hlásí.
Citadel zasáhne a vrátí.

Komerční EDR řešení jsou silná v detekci — ale závisí na cloudu, stojí desetitisíce měsíčně a nechávají reakci na vás. Wazuh a Falco jsou skvělé senzory, ale samy nebrání.

AI Citadelopen-source agent + cloud CrowdStrike Falconkomerční EDR SentinelOnekomerční EDR Wazuh / Falcoopen-source detekce
Otevřený kód agenta ✓ auditovatelné jádro ✕ uzavřené ✕ uzavřené ✓ open source
Funguje plně offline, bez cloudu ✓ local-first, cloud je bonus ✕ cloud-dependent ✕ cloud-dependent ~ ano, ale bez autonomie
Zásah přímo v kernelu ✓ eBPF/LSM, < 100 µs ~ userspace agent ~ userspace agent ✕ jen detekce
Reverzibilní eBPF containment ✓ eBPF svěrací kazajka (< 100 µs) ~ jen síťová izolace ~ jen síťová izolace ✕
Ochrana credentials v paměti ✓ ptrace + mem guard (ssh-agent/sshd) ~ částečná (Windows LSASS) ~ částečná (Windows LSASS) ✕
Detekce fileless malware v paměti ✓ entropie RWX stránek + ghost X-ray ~ cloud sandbox ~ částečná ✕
Virtuální KEV záplaty bez restartu ✓ v syscallu execve (PwnKit/Sudo) ~ cloudové signatury ~ cloudové signatury ✕
Blokování DGA domén ✓ DNS pipeline + VQC klasifikátor ~ cloud DNS filter ~ cloud DNS filter ✕
Autonomní reakce bez člověka ✓ fúze důkazů + Trust Ladder ~ částečná, cloud policy ✓ ano ✕ alerting, reakce na vás
Prevence vlastních výpadků (SIOD) ✓ auto-shadow při kaskádě chyb ✕ riziko pádu OS (7/2024) ✕ ✕
Obnova po útoku (rollback změn) ✓ Rewind — kauzální inverze ✕ ✓ rollback (VSS, jen Windows) ✕
Deception (honeytokeny / pasti) ✓ adaptivní, polymorfní ~ add-on ~ add-on ✕
Kolektivní imunita flotily (P2P) ✓ vakcinace v milisekundách ~ centralizovaný threat intel ~ centralizovaný threat intel ✕
NIS2 / DORA compliance reporting ✓ podepsané reporty přímo z agenta ~ placený add-on ~ placený add-on ~ manuální exporty
Vysvětlení incidentu v češtině ✓ lokální LLM, data zůstávají na serveru ~ EN, cloud AI ~ EN, cloud AI ✕
Cena pro malý tým ✓ agent zdarma, cloud $2 / server ✕ enterprise licence ✕ enterprise licence ~ zdarma, ale náklady na provoz
Vendor lock-in ✓ žádný — kód je váš ✕ vysoký ✕ vysoký ✓ nízký

Srovnání zjednodušené — komerční EDR jsou silná v detekci a threat intelu; Citadel sází na autonomní obranu, obnovu a otevřenost.

Ceník

Obránce je zdarma.
Velitelství za server — první gratis.

Agent — včetně kernel enforcementu, deception, lokálního LLM a Rewindu — je open source a zůstane. Citadel Cloud se platí za server: první je navždy zdarma, každý další $2 měsíčně. Žádné funkční tier.

Open Source · navždy zdarma

Citadel Agent

0 Kč / server
  • Kernel enforcement & Credential Shield — eBPF/LSM reflexy, exec-lockdown, ochrana paměti ssh-agent
  • Deception & Hotpatching — honeytokeny, pasti a KEV virtuální záplaty v jádře
  • Lokální LLM & Conversational SOC — vyšetřování, české vysvětlení i kopilot dotazy (ask)
  • Rewind Engine — chirurgická obnova, CoW snapshoty i OverlayFS instant rollback
  • Citadel Aegis & SIOD — eBPF contain kazajka, Trust Ladder a ochrana před výpadky
  • Grafana & Hash-chain — Prometheus exportér metrik a ověřitelný SHA-256 audit řetězec
Nainstalovat zdarma →
Doporučujeme pro týmy
Cloud · měsíční předplatné

Citadel Cloud

$2 / server / měsíc · první server zdarma
  • Fleet dashboard & Attack Replay — všechny servery, interaktivní časová osa útoku
  • 1. server navždy zdarma — další $2 / měsíc, fakturace od $10
  • Objemové slevy — 25+ serverů $1,5, 100+ $1; roční platba = 2 měsíce zdarma
  • P2P vakcinace + ChatOps — imunizace flotily, verdikty na Slack / Teams / Discord
  • Podepsaný NIS2 / DORA reporting — 1-klikové exporty s Ed25519 podpisem a SCA auditem
  • Všechny funkce pro každého — žádné funkční stropy, zrušitelné kdykoli
Otevřít konzoli →

Doplňky: compliance balík NIS2 / DORA (~49 € / měs. za organizaci), podpora se SLA, prémiový threat-intel feed a hostovaný šifrovaný Rewind vault.

Pozn.: lokální LLM běží přímo na serveru s 8 GB RAM a více. Na slabších strojích přebírá vyšetřování cloudový Citadel Brain — stejné vysvětlování incidentů, žádná zátěž vašeho hardwaru.

Jeden příkaz. Žádná karta, žádná telemetrie.

Nechte server bránit sám sebe.

Přihlaste se do konzole a zkopírujte si instalační příkaz se svým fleet tokenem. Cloud dashboard je součástí — první server zdarma.